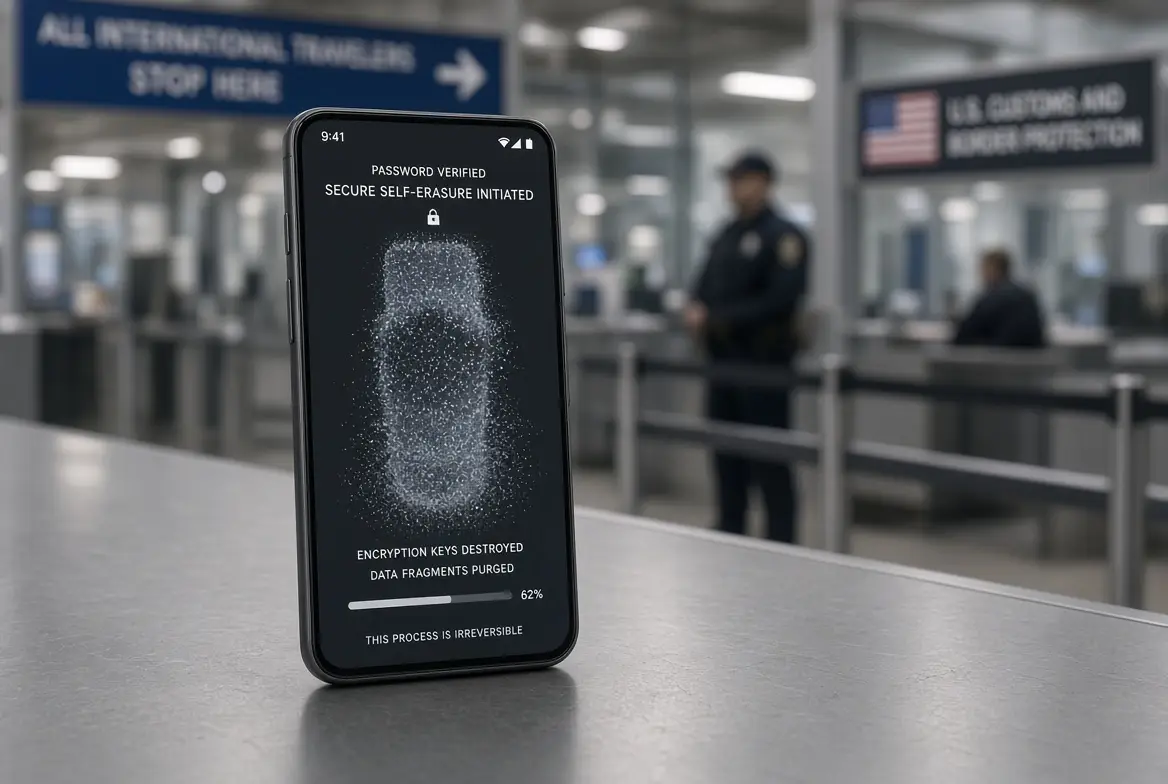
L’estate scorsa all’aeroporto di Atlanta, Samuel Tunick è rientrato negli Stati Uniti su un volo internazionale. Al banco dei controlli alcuni agenti della dogana federale gli hanno chiesto di sbloccare il suo smartphone. Tunick ha digitato un codice e il suo Google Pixel si è spento, ha cancellato tutto e si è reimpostato come nuovo di fabbrica. Risultato: un’incriminazione penale per distruzione deliberata di prove.
A parte l’ovvia considerazione valida per i cittadini americani di non violare la legge federale cancellando il contenuto del telefono nel momento in cui questo viene richiesto da un agente, è interessante capire che cosa sia successo in pratica, perché e quali sono i sistemi operativi che permettono di farlo. Perché questo sistema potrebbe funzionare molto bene come difesa in altri casi.
Il telefono girava su GrapheneOS e il codice digitato, secondo quanto ricostruito dalla stampa, era la cosiddetta “duress password”: se inserita al posto del PIN principale, elimina istantaneamente le chiavi crittografiche del dispositivo. Senza quelle chiavi, i dati sul telefono diventano indistinguibili da rumore digitale. Nessun software forense riesce a recuperarli.
Che cos’è GrapheneOS
GrapheneOS è un sistema operativo basato sull’Android Open Source Project e gira esclusivamente sui telefoni Google Pixel. Molti modelli Pixel integrano il chip di sicurezza Titan M2, che GrapheneOS sfrutta per gestire la cifratura e difendere il sistema dagli attacchi automatizzati. La filosofia del progetto è l'”hardening“: riduzione sistematica delle superfici vulnerabili.
Ogni applicazione è confinata nella propria sandbox, i permessi per rete, fotocamera e sensori possono essere revocati uno per uno, e persino i Google Play Services girano senza privilegi speciali, confinati come qualsiasi altra app. Questa separazione architetturale è la differenza sostanziale rispetto all’Android standard. L’approccio è tutto ingegneristico: più difese concrete, meno fiducia implicita nei componenti di sistema.
Il mercato e il valore economico dei dati
Per chi non ha un Pixel o vuole qualcosa di meno rigoroso, il panorama delle alternative Android è ampio. Un altro progetto open source è quello che realizza CalyxOS. Il sistema punta sull’equilibrio tra privacy e facilità d’uso, con un panic button per emergenze, e supporta Fairphone e Motorola.
Un altro progetto è LineageOS, una delle rom ROM più diffuse al mondo per chi vuole liberarsi da Android di Google su moltissimi modelli; c’è anche /e/OS nella versione commerciale Murena che offre un ecosistema senza Google pronto all’uso, pensato per chi non ha un background tecnico o semplicemente non ha voglia di smanettare.
Perché fare queste scelte che portano con sé una serie non banale di malditesta e grattacapi, tra app che non si trovano, servizi che non funzionano più e limitazioni vari? La spiegazione è semplice e un po’ idealistica, se vogliamo: questi progetti esistono perché i dati degli utenti mobili hanno un valore economico enorme. Su un Android con i servizi Google, una parte delle attività e degli identificatori del dispositivo può contribuire all’ecosistema di personalizzazione e misurazione della pubblicità, secondo le impostazioni dell’utente e i servizi utilizzati. Alimenta così un mercato pubblicitario che vale miliardi di dollari l’anno. Scegliere un sistema operativo alternativo significa sottrarre quel flusso di dati alla catena produttiva e riportare il controllo delle informazioni personali a chi le genera.
La strategia migliore: meno dati, non la cancellazione
Il caso Tunick insegna però un’altra cosa. La cancellazione d’emergenza è una mossa pericolosa: davanti a un agente federale nell’esercizio delle sue funzioni, distruggere i dati trasforma una questione amministrativa in un potenziale reato penale.
Invece, secondo gli esperti di cybersicurezza, la strategia più efficace è un’altra: la compartimentazione preventiva. Bisogna configurare un profilo esca, cioè un secondo utente sul telefono con dati credibili ma non sensibili, accessibile con un PIN diverso. Chi effettua il controllo vede un dispositivo funzionante e normale; il profilo principale rimane cifrato e nascosto, ma non va considerato invisibile a un esame forense del dispositivo.
GrapheneOS supporta questa logica con i profili utente multipli, iPhone no. Ma quest’ultimo ha il Lockdown Mode per ridurre le superfici esposte negli scenari ad alto rischio. Su Linux si ottiene un risultato analogo con account separati e strumenti di sandboxing.
Alcune fonti di questo articolo
- https://grapheneos.org/features
- https://grapheneos.org/faq
- https://source.android.com/docs/security/features/encryption/file-based
- https://support.apple.com/guide/iphone/use-lockdown-mode-iph845f6f40/27/ios/27
- https://www.eff.org/wp/digital-privacy-us-border-2017
- https://www.nytimes.com/2026/07/28/us/duress-password-phone-wipe-charge.html
- https://arstechnica.com/gadgets/2026/07/activist-charged-with-felony-after-giving-border-agent-duress-code-that-wiped-his-phone/
- https://techcrunch.com/2026/07/24/us-accuses-american-of-allegedly-wiping-his-phone-using-a-duress-password-during-border-search/
- https://support.google.com/android/answer/13720755
- https://support.google.com/accounts/answer/54068