È una parola maltrattato, altro che. «Attacco hacker», «hacker bloccano un ospedale», «il furto commesso dagli hacker»: la cronaca ha ridotto il termine a sinonimo di rapina digitale con scasso. Chi ruba dati, installa ransomware o ricatta un’azienda è però un cybercriminale, in gergo un black hat o meglio “cracker“. Il Jargon File, il dizionario storico della comunità informatica, definisce hacker chi trae piacere dall’esplorare i dettagli dei sistemi programmabili e dallo spingerne le capacità oltre l’uso previsto. Nella definizione non compaiono né intrusione né furto.
Dai trenini al PDP-1
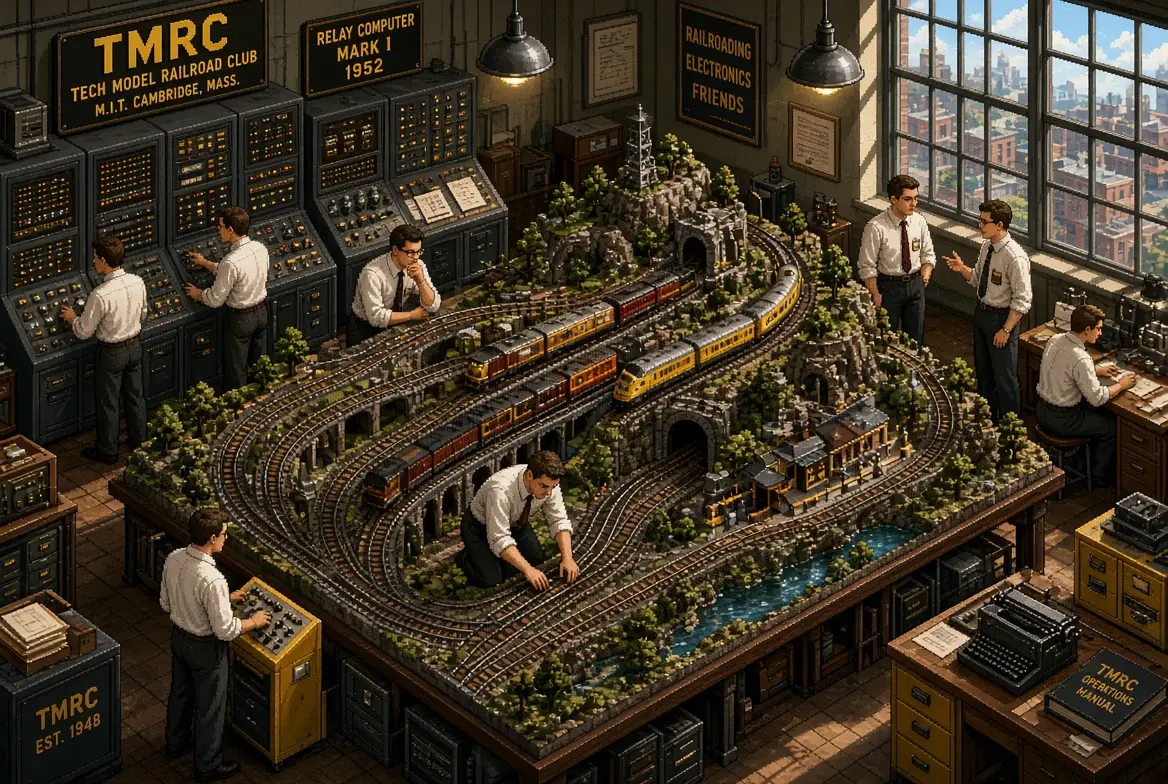
Le radici della storia vanno molto in profondità: il Massachusetts Institute of Technology (Mit), tra la fine degli anni Cinquanta e i primi Sessanta, nel Tech Model Railroad Club, il club di modellismo ferroviario. Gli studenti progettavano circuiti e relè per far funzionare plastici complicati, e chiamavano hack la soluzione ingegnosa, elegante, magari sproporzionata rispetto allo scopo.
Il termine passò poi ai calcolatori TX-0, attorno al 1958, e PDP-1 della Digital Equipment Corporation, installato nel 1962. Il giornalista Steven Levy, nel suo libro omonimo del 1984 sugli hacker, ne ricavò una «etica»: accesso ampio ai computer, informazione che circola, diffidenza verso l’autorità, giudizio basato su ciò che si sa fare, computer capace di produrre bellezza oltre che utilità. Un’etica con le sue contraddizioni, perché l’informazione libera urta contro privacy e segreti industriali.
La storia delle culture hacker
| Forma contemporanea | Cosa conserva della cultura hacker | Rischio o limite |
|---|---|---|
| Software libero e open source | Condivisione del codice, collaborazione tra pari, trasparenza tecnica | Lavoro volontario invisibile e sostenibilità economica fragile |
| Maker e fablab | Riparazione, prototipazione, elettronica, stampa 3D, apprendimento pratico | Può ridursi a consumo di gadget o a estetica del “fare” |
| Cybersecurity e penetration test | Conoscere un attacco per difendere sistemi e persone | Il linguaggio dei “cappelli” può semplificare troppo responsabilità e legalità |
| Ricerca indipendente | Analisi di algoritmi, dispositivi, piattaforme e dati | Richiede rigore metodologico e attenzione alla privacy |
| Hacktivism | Uso della tecnica per obiettivi politici e civili | Le cause dichiarate non cancellano danni, coercizione o illegalità |
| Cultura delle piattaforme | Modifiche, automazioni, reverse engineering, interoperabilità | Contrasto con ecosistemi chiusi, licenze restrittive e sorveglianza commerciale |
È un’attitudine che va oltre il computer. Perché il computer è stato il terreno più fertile? Perché si può riprogrammare; ma l’impulso è più vasto: capire un sistema complesso dall’interno e modificarlo con intelligenza. Si fa hacking con la radio, la biologia, la crittografia, la meccanica, con un apparato sperimentale economico al posto di uno commerciale costoso, con i dati pubblici di un bilancio comunale.
Gli hack del Mit, scherzi elaborati e tecnicamente sofisticati, hanno regole informali: nessun danno a persone o cose. Dalla stessa cultura discende il software libero. Nel 1985 Richard Stallman pubblicò lo GNU Manifesto per chiamare a raccolta chi volesse costruire un sistema operativo libero, e da lì vengono GNU/Linux e parte dell’infrastruttura di Internet. Lo spirito? Quello hacker.
Come viene raccontata oggi
Due caricature dominano la scena: il criminale incappucciato davanti al codice verde che scorre sullo schermo, e il genio solitario che entra ovunque battendo su pochi tasti. Il lavoro reale, difensivo o costruttivo che sia, somiglia di più alla fatica di leggere documentazione, testare ipotesi, misurare e correggere errori. La cultura hacker sopravvive in forme diverse: open source, maker e fablab, ricerca indipendente su algoritmi e dispositivi, penetration test.
Ma c’è una domanda che turba le menti: perché i cappelli? Ecco la risposta, che è molto facile, in realtà. La classificazione tra white hat, black hat e gray hat esiste, è canonica, e appartiene al lessico della sicurezza informatica. Misura il rapporto fra competenza, autorizzazione e conseguenze, non tanto il talento. Viene dai vecchi film western: nelle pellicole classiche dell’epoca dei film muti (parliamo di più di un secolo fa, dell’inizio del Novecento) l’eroe portava il cappello bianco e il cattivo quello nero, scorciatoia visiva per aiutare il pubblico a riconoscerli subito.
Il white hat cerca vulnerabilità per correggerle, con un incarico o un programma di bug bounty; secondo il National Institute of Standards and Technology (Nist), il test avviene con la conoscenza e il consenso dell’organizzazione. Il black hat agisce senza autorizzazione, per profitto, estorsione o sabotaggio. Il gray hat entra senza permesso ma poi segnala la falla: l’intenzione è buona, è il terreno che è un po’ scivoloso, perché l’assenza di autorizzazione non va bene. Il criterio decisivo è il permesso, più del colore, e la parola hacker, con la storia che porta con sé, merita di non finire per intero ai criminali digitali.
I colori dei cappelli
| Cappello | Ruolo e condotta | Autorizzazione | Esempio |
|---|---|---|---|
| White hat | Professionista o ricercatore che cerca vulnerabilità per correggerle | Sì: contratto, incarico, regole di ingaggio o programma di bug bounty | Un penetration tester incaricato da una banca |
| Black hat | Attore che sfrutta vulnerabilità per furto, estorsione, spionaggio, sabotaggio o profitto | No | Un gruppo ransomware che cifra i server di un ospedale |
| Gray hat | Chi individua o verifica falle senza autorizzazione, ma può poi segnalarle anziché sfruttarle | No, o non in modo chiaro | Un ricercatore che accede a un sistema esposto per dimostrare una falla e avvisa l’azienda |
| Red team | Squadra autorizzata che simula un avversario per valutare difese, persone e procedure | Sì | Un’esercitazione di attacco concordata con il vertice aziendale |
| Blue team | Squadra che difende, rileva incidenti e risponde agli attacchi | Sì | Analisti di sicurezza che individuano un’intrusione |
| Green hat | Termine informale per chi sta imparando | Variabile | Uno studente alle prime esperienze di sicurezza |
Alcune fonti di questo articolo:
- https://www.newyorker.com/tech/annals-of-technology/a-short-history-of-hack
- https://cacm.acm.org/opinion/when-hackers-were-heroes/
- https://web.stanford.edu/~fturner/Turner%20Hackers%20Conference%20Chapter.pdf
- https://mitadmissions.org/discover/life-culture/hacks-tomfoolery-pranks/
- https://www.gnu.org/gnu/manifesto.en.html
- https://www.nist.gov/itl/smallbusinesscyber/training/glossary
- https://www.in.gov/cybersecurity/blog/post/can-t-tell-a-hacker-by-their-hat-color-is-critical